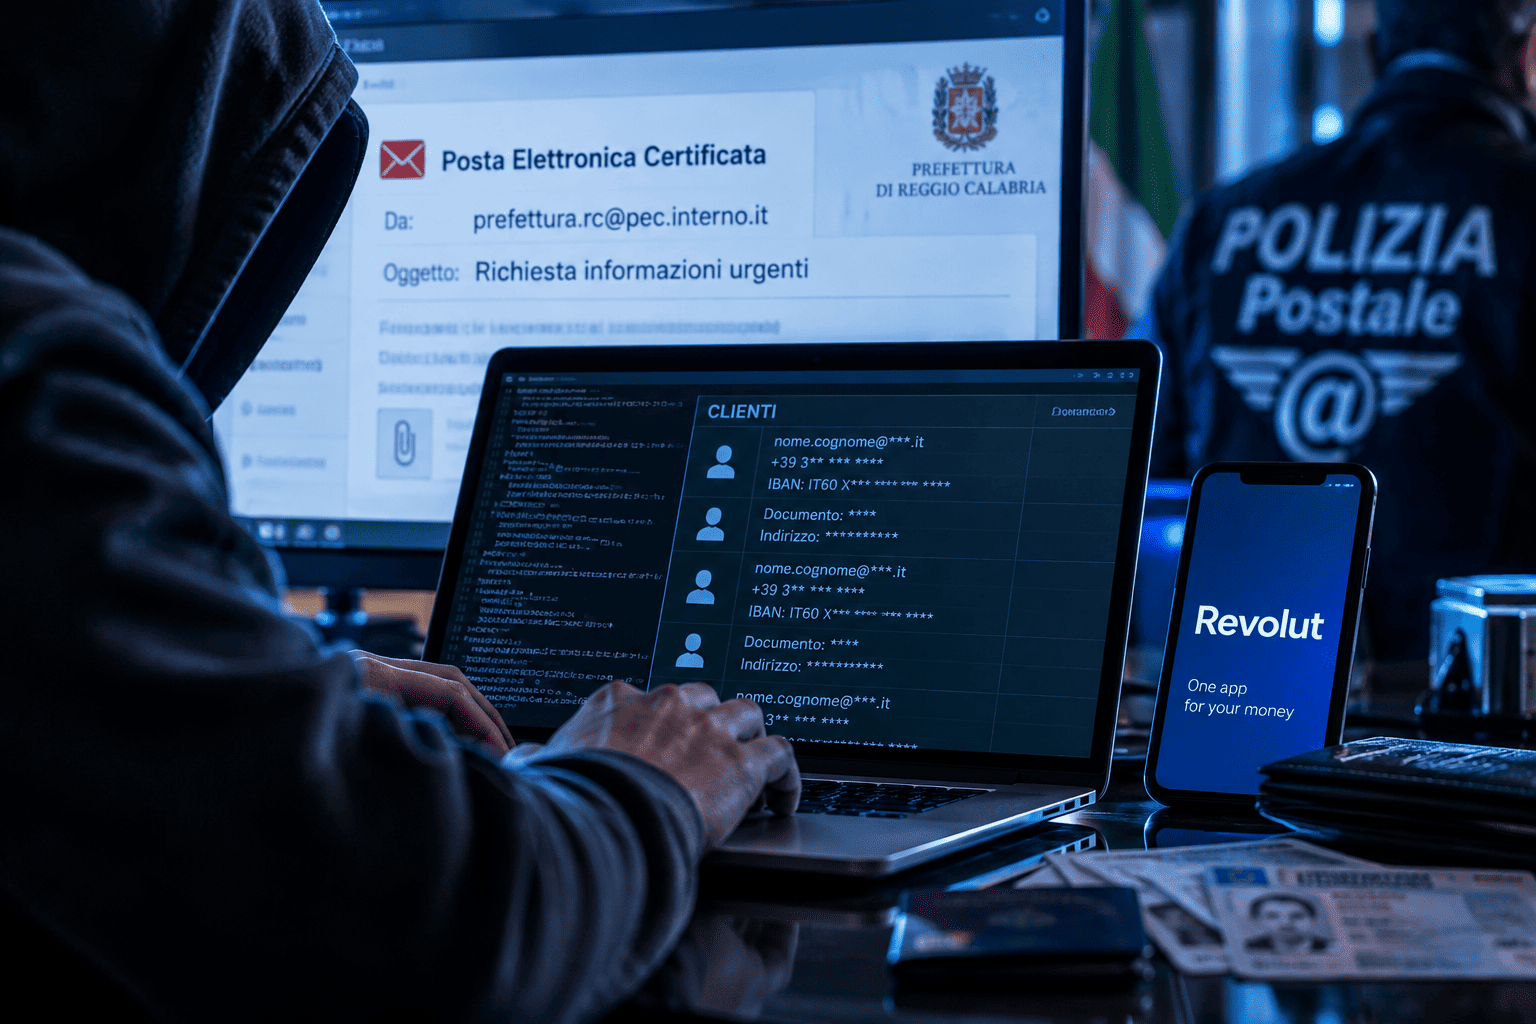
Una sofisticata operazione di social engineering ha coinvolto Revolut, con criminali informatici che hanno sfruttato una casella di Posta Elettronica Certificata riconducibile a un’istituzione italiana per costruire una falsa identità istituzionale. L’obiettivo degli aggressori consisteva nell’indurre la società finanziaria a considerare autentiche alcune richieste di informazioni riguardanti i propri clienti. Attraverso questa tecnica, i responsabili dell’operazione sono riusciti a ottenere dati personali e finanziari relativi a circa 680 clienti.
Il meccanismo utilizzato rende la vicenda particolarmente significativa perché gli aggressori non hanno dovuto necessariamente violare direttamente l’infrastruttura informatica di Revolut. Hanno invece puntato sulla fiducia che normalmente accompagna le comunicazioni provenienti da un indirizzo istituzionale. La presenza di una casella PEC realmente associata a un organismo pubblico ha infatti fornito alla richiesta un’apparenza di autenticità, creando le condizioni per convincere i sistemi e gli operatori incaricati di gestire le comunicazioni con le autorità.
La casella istituzionale finita sotto il controllo degli hacker
Al centro della vicenda compare una casella PEC collegata alla Prefettura di Reggio Calabria. Secondo quanto emerso dalla ricostruzione dell’attacco, soggetti non autorizzati sarebbero riusciti a prendere il controllo dell’account e successivamente lo avrebbero utilizzato per inviare comunicazioni a Revolut. I criminali avrebbero sfruttato proprio l’indirizzo istituzionale per presentarsi come rappresentanti delle autorità italiane impegnati in attività investigative.
La strategia non consisteva quindi nel creare semplicemente un falso indirizzo simile a quello di un ente pubblico, ma nell’utilizzare una casella reale che aveva già superato la barriera della credibilità. Questo elemento avrebbe reso molto più difficile individuare immediatamente l’inganno. Le comunicazioni provenienti dall’account compromesso apparivano infatti riconducibili a un interlocutore istituzionale legittimo, consentendo agli aggressori di formulare richieste di informazioni relative a determinati clienti.
L’episodio dimostra quanto una compromissione di un singolo account possa produrre conseguenze che coinvolgono soggetti completamente estranei all’organizzazione originariamente colpita. Una casella PEC rappresenta infatti uno strumento utilizzato quotidianamente per comunicazioni formali e, proprio per questa ragione, può diventare un elemento prezioso per chi intende costruire una frode credibile.
Le informazioni richieste riguardavano i clienti
Attraverso le comunicazioni fraudolente, gli aggressori hanno cercato di ottenere informazioni personali e finanziarie appartenenti agli utenti di Revolut. Tra i dati coinvolti figurano informazioni utilizzate per l’identificazione dei clienti e documentazione collegata ai loro rapporti finanziari. Il numero complessivo delle persone interessate dall’episodio ammonta a circa 680 clienti.
La natura dei dati rende la vicenda particolarmente delicata. Informazioni personali, documenti identificativi e dati relativi ai rapporti finanziari possono infatti offrire ai criminali numerose possibilità per tentare successivamente ulteriori frodi. Un aggressore che dispone di informazioni sufficientemente dettagliate può, per esempio, costruire comunicazioni di phishing molto più convincenti oppure tentare di impersonare la vittima durante altre procedure di verifica.
Revolut ha comunque chiarito che l’accaduto non equivale a una compromissione diretta dei propri sistemi informatici e che i fondi dei clienti non risultano coinvolti nell’attacco. L’episodio riguarda invece le informazioni che la società ha fornito in risposta alle richieste provenienti dalla casella PEC compromessa.
Revolut interviene e informa le autorità
Una volta individuata l’anomalia, Revolut ha interrotto le comunicazioni con l’indirizzo utilizzato dagli aggressori e ha avviato le procedure necessarie per affrontare l’incidente. La società ha inoltre collaborato con le autorità competenti per consentire la ricostruzione della dinamica dell’operazione e ha previsto comunicazioni rivolte ai clienti interessati.
La vicenda ha attirato l’attenzione degli investigatori della Polizia Postale e per la Sicurezza Cibernetica, che devono ora ricostruire come i criminali siano riusciti a ottenere l’accesso alla casella istituzionale e in quale momento abbiano iniziato a utilizzarla. Gli accertamenti dovranno inoltre stabilire l’eventuale presenza di altre attività fraudolente collegate alla stessa compromissione.
Il caso mette in evidenza un aspetto sempre più importante della sicurezza digitale: proteggere un sistema informatico non significa soltanto impedire l’accesso ai server, ma anche verificare con attenzione l’identità e l’autenticità di chi richiede informazioni riservate. Una comunicazione apparentemente ufficiale può infatti diventare uno strumento nelle mani di un criminale quando un account legittimo finisce sotto il suo controllo.
La tecnica utilizzata contro Revolut mostra inoltre come gli attacchi moderni possano sfruttare contemporaneamente tecnologia e comportamento umano. Gli aggressori hanno costruito la propria strategia sulla fiducia generata da un canale istituzionale, cercando di trasformare una comunicazione apparentemente ordinaria in una richiesta capace di superare i controlli. Per banche, fintech e aziende che gestiscono grandi quantità di dati personali, questo tipo di minaccia rappresenta quindi un ulteriore livello di rischio.
Le indagini dovranno ora chiarire l’intera catena dell’attacco, dalla compromissione della PEC fino all’acquisizione delle informazioni dei clienti. Resta inoltre da verificare quale utilizzo i criminali intendano fare dei dati ottenuti e se l’operazione abbia prodotto conseguenze ulteriori rispetto alla sottrazione delle informazioni. La vicenda conferma intanto la necessità di controlli sempre più rigorosi sulle richieste di dati riservati, anche quando queste arrivano attraverso canali che, a prima vista, sembrano completamente affidabili.
A cura di Nora Taylor
Leggi anche: L’estate 2026 entra nella storia per numero e durata delle ondate di calore
Seguici su Instagram e Facebook!