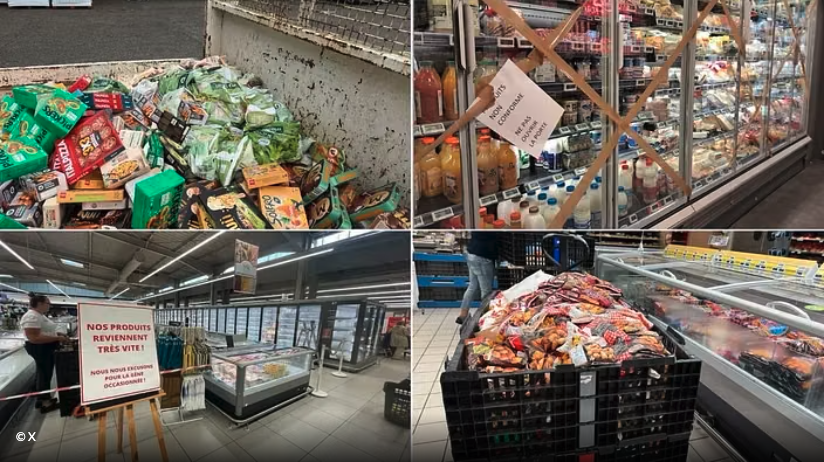
Nella notte compresa tra domenica 11 e lunedì 12 ottobre, un attacco informatico senza precedenti ha colpito centinaia di supermercati in Francia, provocando il blocco e il surriscaldamento incontrollato dei sistemi di conservazione degli alimenti. I pirati digitali non hanno sottratto credenziali bancarie né bloccato i terminali di cassa per estorcere denaro, ma hanno puntato direttamente ai dispositivi che mantengono al fresco le merci deperibili. Come divulgato da Reuters e da varie testate d’oltralpe, le temperature di celle frigorifere, congelatori e banchi refrigerati sono aumentate in alcuni casi fino a 50 gradi centigradi, convertendo i macchinari in fonti di calore. L’incursione è avvenuta da remoto alterando i parametri del cosiddetto sbrinamento forzato, una procedura solitamente impiegata per rimuovere il ghiaccio accumulato. Gli aggressori ne hanno prolungato il funzionamento riscaldando gli ambienti per circa sei ore; secondo quanto documentato da Le Monde, in differenti impianti la durata del ciclo è stata modificata passando da una a otto ore, ritardando l’entrata in funzione degli allarmi. All’alba, all’apertura dei punti vendita, i dipendenti si sono trovati di fronte a reparti devastati con tonnellate di carne, pesce, gelati e latticini irrimediabilmente compromessi e da eliminare. Oltre alla distruzione delle scorte, lo svuotamento dei banchi, le ispezioni tecniche, la sanificazione e il ripristino delle apparecchiature hanno causato pesanti perdite operative, mentre in taluni esercizi sono stati registrati persino piccoli incendi.
Insegne colpite e il ruolo dei sistemi Danfoss
L’azione ostile si è estesa a numerose insegne della grande distribuzione organizzata transalpina. Tra i marchi maggiormente interessati figura Intermarché con circa 150 negozi coinvolti, sebbene ricostruzioni giornalistiche indichino che le filiali colpite potrebbero raggiungere quota 300. Il gruppo comprende anche il marchio Netto, entrambi legati a Les Mousquetaires. Ripercussioni e disservizi sono stati confermati anche da Coopérative U, che ha riscontrato anomalie in diverse decine di strutture, oltre che da E.Leclerc, Carrefour e Monoprix. Le indagini preliminari orientano l’attenzione sui controllori della refrigerazione sviluppati dall’azienda danese Danfoss, indicati come il potenziale punto d’accesso sfruttato dai criminali. Come riportato da BleepingComputer, i pirati avrebbero fatto leva sulle vulnerabilità presenti nelle versioni meno recenti del software e del firmware che permettono ai dispositivi di comunicare con le piattaforme di gestione. Danfoss ha precisato la necessità di utilizzare versioni aggiornate dei sistemi supportati e di sostituire quelli arrivati a fine vita, evidenziando il rischio derivante dall’impiego continuativo di apparecchiature obsolete connesse alla rete. Al momento, le informazioni disponibili non consentono ancora di attribuire la responsabilità del raid a un gruppo specifico o stabilire se siano state usate credenziali sottratte o falle note.
Impatto economico, sicurezza alimentare e indagini della Procura di Parigi
Il bilancio complessivo dei danni è ancora in fase di quantificazione, ma le primissime stime indicano perdite nell’ordine di decine di milioni di euro. Il direttore generale di Intermarché, Thierry Cotillard, ha evidenziato come le conseguenze economiche possano arrivare a tali livelli considerando sia il valore del cibo distrutto sia i costi operativi indotti. A livello territoriale, il quotidiano Les Numériques ha citato il caso di due supermercati a Haguenau, in Alsazia, dove le perdite sono state stimate complessivamente in circa 270.000 euro. Per scongiurare qualsiasi pericolo per la salute pubblica, le aziende hanno disposto la distruzione totale dei prodotti rimasti esposti a sbalzi termici incontrollati, poiché il successivo ripristino della catena del freddo non garantisce l’idoneità igienica degli alimenti. La Procura di Parigi ha aperto un fascicolo affidato alla sezione specializzata nella criminalità informatica, avviando gli accertamenti in stretta collaborazione con l’ANSSI (Agenzia nazionale francese per la sicurezza dei sistemi informativi). Le autorità transalpine stanno inoltre verificando l’eventuale sussistenza di minacce analoghe per altri Paesi europei che utilizzano le medesime tecnologie di controllo industriale.
A cura della redazione
Leggi anche: Organi di ricambio e cloni: inizia l’era della post-umanità