Un’ondata di comunicazioni minatorie inviate via e-mail nella prima mattinata ha provocato forti disagi in oltre trecento istituti scolastici distribuiti sul territorio nazionale, coinvolgendo strutture dai nidi d’infanzia fino ai licei. La risposta alla minaccia informatica è stata immediata, determinando l’interruzione delle lezioni, l’evacuazione nei cortili e nelle strade di decine di migliaia di studenti e la mobilitazione delle forze dell’ordine per eseguire le bonifiche nelle aule e nei corridoi. Di fronte a questa emergenza, che si è manifestata simultaneamente anche in altri Paesi europei, la presidente del Consiglio Giorgia Meloni ha convocato tempestivamente a Palazzo Chigi i vertici dell’intelligence, i ministri competenti e l’Agenzia per la Cybersicurezza Nazionale per fare il punto sulla situazione.
Il testo inviato alle segreterie alternava deliri ideologici a minacce apertamente terroristiche. A firmare il messaggio era un presunto “Mikhail Andropov”, dichiaratosi a capo di un inesistente “Vilayat di Misoginistan”, sigla collegata a circuiti di estremismo radicale e odio misogino già noti agli apparati di sicurezza occidentali. Il mittente annunciava una strage contro il popolo italiano, sostenendo di aver collocato in ciascun plesso un ordigno nascosto in un sacchetto di plastica, pronto a essere innescato a distanza. A ciò si aggiungevano le minacce di colpire i superstiti a colpi di lama e un attacco diretto contro Giorgia Meloni, nella cui vettura sarebbe stata posizionata della sostanza esplosiva all’altezza del motore.
La gestione dei disagi da Trieste a Roma e la situazione negli istituti
Sul piano pratico, gli interventi sul territorio si sono svolti a geometrie variabili, oscillando tra la massima prudenza e l’immediata individuazione del falso allarme. Momenti di apprensione si sono registrati a Trieste, dove i bambini della scuola dell’infanzia Panizon e gli alunni della primaria San Giovanni sono rimasti a lungo in Piazza Volontari Giuliani, protetti dagli ombrelli degli insegnanti e coperti da teli termici sotto la pioggia in attesa dei genitori. A Roma l’ondata di segnalazioni ha colpito in particolare la zona tra Appio e Tuscolano, portando allo sgombero preventivo di strutture come il comprensivo Cagliero, la scuola Petrarca e l’istituto Rodari. A Bologna l’arrivo delle e-mail ha causato l’interruzione della Conferenza regionale dei servizi presso il polo Mast, costringendo i dirigenti scolastici presenti, tra cui quelli del liceo Minghetti e dell’istituto Serpieri, ad abbandonare la seduta per sovrintendere alle verifiche nelle rispettive sedi.
Controlli analoghi hanno interessato diverse città lungo la dorsale adriatica e tirrenica. Verifiche approfondite condotte da artificieri e unità cinofile antiesplosivo sono state eseguite in centri toscani e romagnoli come Firenze, Lucca, Cesena e Forlì. Nel Napoletano vari istituti hanno disposto l’uscita anticipata degli allievi, mentre altri presidi hanno preferito proseguire le attività dopo essersi consultati con le forze dell’ordine. In Calabria si è evidenziata una difformità di condotta: l’istituto comprensivo di Sellia Marina ha optato per l’evacuazione totale, mentre a Catanzaro la dirigenza del polo Patari-Rodari-Pascoli-Aldisio ha concordato con i Carabinieri che si trattasse di una fake news palese, evitando lo sgombero e inviando una circolare rassicurante a famiglie e docenti.
Le verifiche delle forze dell’ordine e la pista della guerra ibrida
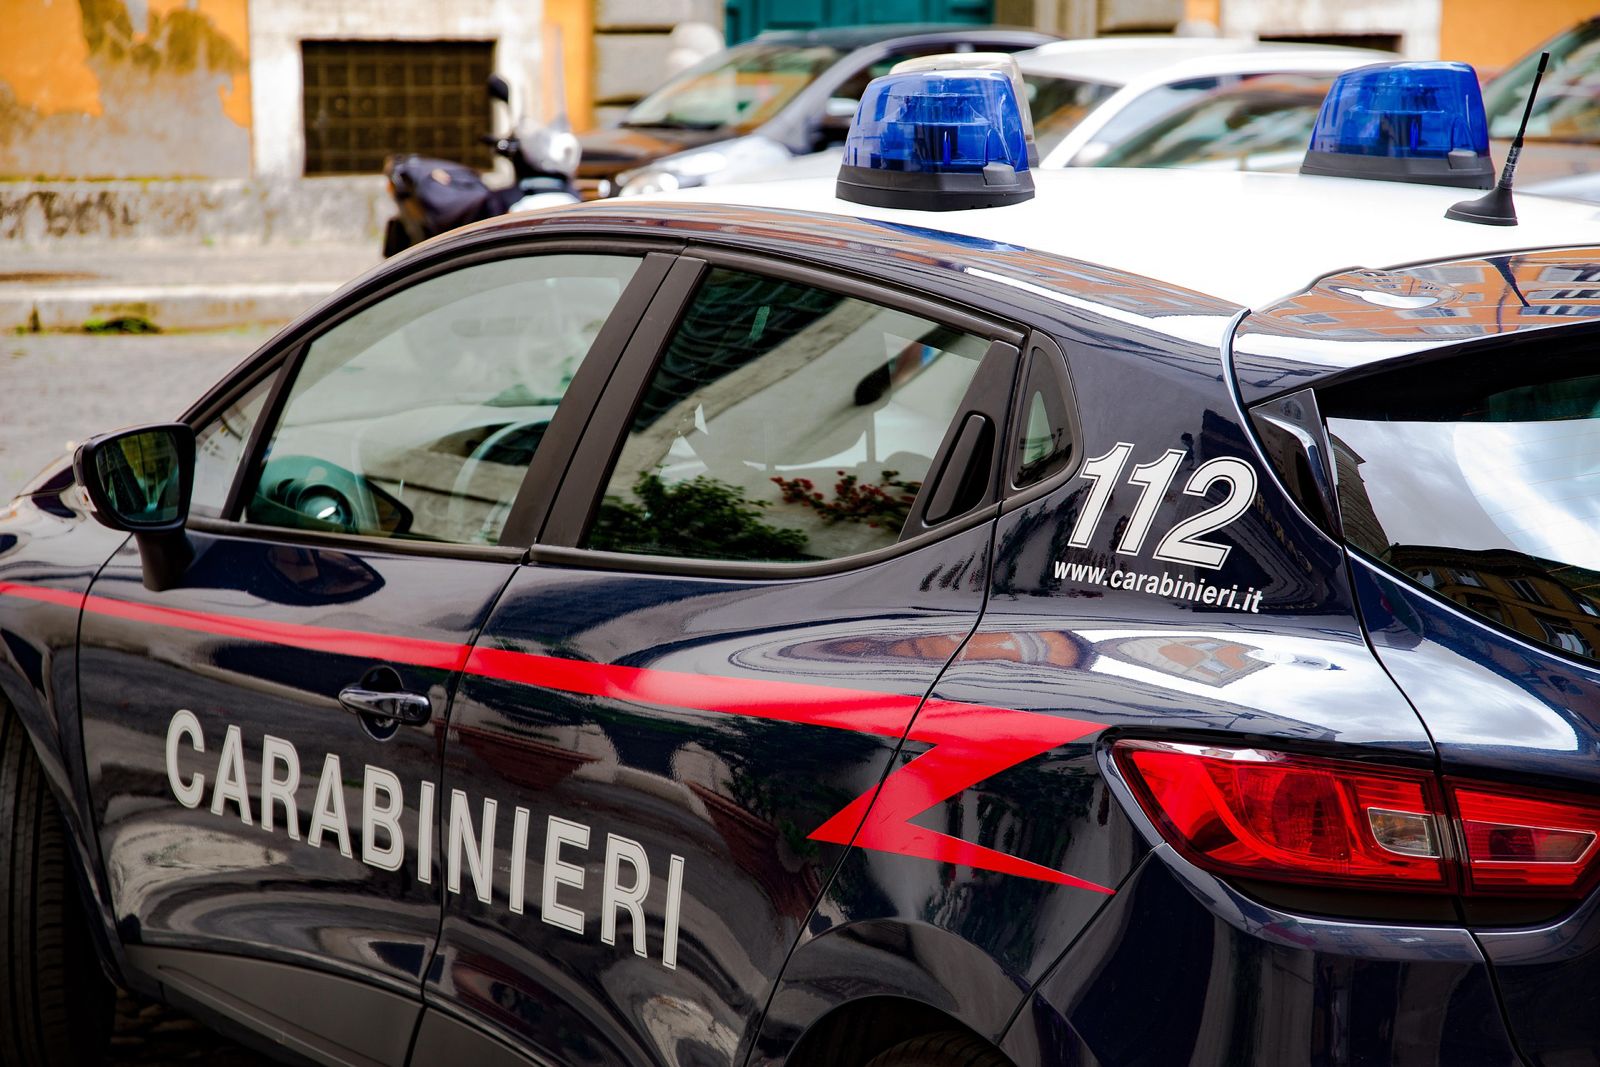
Le operazioni di bonifica, svolte in maniera congiunta da Polizia di Stato, Carabinieri e Vigili del Fuoco, non hanno rilevato alcuna traccia di esplosivo. Al termine degli accertamenti, Giorgia Meloni ha confermato che la cittadinanza non ha corso pericoli reali e che le istituzioni stanno lavorando per contrastare un’azione concepita unicamente per creare ansia collettiva. Da Bruxelles, anche il ministro dell’Istruzione Giuseppe Valditara ha ridimensionato l’accaduto, evidenziando come l’ampio numero di bersagli simultanei dimostrasse l’infondatezza della minaccia e derubricando l’episodio a un’aggressione telematica orchestrata.
La guardia resta alta a livello governativo sulla matrice dell’attacco. Se il ministro della Difesa Guido Crosetto attribuisce l’episodio alle dinamiche tipiche della guerra ibrida, studiate per generare insicurezza ed eseguibili sia da attori statali ostili sia da singoli mitomani, il ministro dell’Interno Matteo Piantedosi richiede massimo rigore investigativo. Spetterà alla Polizia Postale e alle Procure competenti rintracciare i nodi di rete e risalire ai server di origine, distinguendo tra un piano centralizzato ed eventuali emulatori. L’ipotesi transnazionale trova riscontro in precedenti recenti: il nome di “Mikhail Andropov” era già comparso in messaggi inviati a diciotto testate giornalistiche tra Regno Unito, Irlanda e Bulgaria per annunciare stragi su treni, metropolitane e voli civili, provocando il dirottamento di aerei diretti a Roma e la chiusura di diversi plessi scolastici nel Regno Unito e in Scozia.
A cura della redazione
Leggi anche: Organi di ricambio e cloni: inizia l’era della post-umanità